Wir bemerken derzeit ein erhöhtes Aufkommen von Spam- und Phishing-Attacken durch Hacker-Angriffe auf E-Mail-Postfächer.
Dabei werden reelle, vertrauenswürdige E-Mail-Accounts gehackt, um dann mit diesen Spam-E-Mails zu versenden. Da es sich dabei um legitime Konten handelt, ist es schwer für Empfänger und deren Sicherheitssysteme diese als Malware zu erkennen.
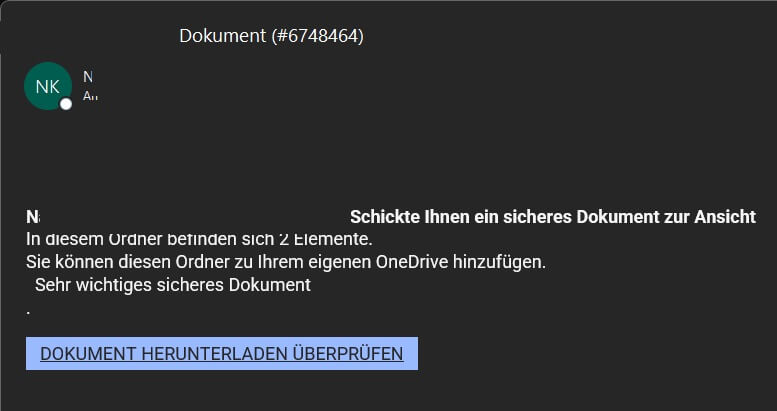
Mögliche Nachrichteninhalte könnten beispielsweise Benachrichtigungen zu Dateifreigaben sein. Der Empfänger soll dabei auf einen Downloadlink klicken, wodurch die Malware installiert wird.
Auch gefälschte Zahlungsaufforderungen der Bundesanstalt für Finanzdienstleistungsaufsicht sind in diesem Zusammenhang aktuell im Umlauf. (weitere Informationen)
Aktuellste Informationen zu betrügerischen Phishing-Aktivitäten veröffentlicht außerdem die Verbraucherzentrale.
Sollten Sie verdächtige Mails erhalten, zögern Sie nicht, sich an uns zu wenden!
Sie möchten Ihr Unternehmen schützen, indem Sie Ihre Mitarbeiter sensibilisieren? Gern vermitteln wir Ihnen die wichtigsten Grundlagen zum Thema Cybersecurity in unseren Schulungen. Sprechen Sie uns an!
Die IT in Unternehmen unterliegt verschiedensten rechtlichen Bedingungen – unabhängig davon, ob es sich um ein Startup oder ein traditionsreiches Familienunternehmen in sechster Generation handelt.
Aktuell gehören hier neben BGB und HGB die Vorgaben der GoBD und DSGVO zu den hauptsächlichen Richtlinien.
Beide Texte thematisieren die Nutzung digitaler Medien in Unternehmen.
In diesem Beitrag geben wir einen groben inhaltlichen Überblick über die Schwerpunkte der DSGVO. Wenn Sie stattdessen mehr über die GoBD erfahren möchten, empfehlen wir Ihnen diesen Beitrag.
Unabhängig davon, was Sie geschäftlich machen, sollten Sie auf jeden Fall bei Fragen einen Rechtsanwalt oder Datenschützer hinzuziehen.
DSGVO – Was ist das überhaupt?
Die DSGVO – oder Datenschutz-Grundverordnung – ist eine Verordnung der Europäischen Union, die den Umgang und die Verarbeitung personenbezogener Daten regelt. Seit dem 25. Mai 2018 bildet sie den gemeinsamen Datenschutzrahmen der EU. [Zum Volltext]
Wichtige Eckpunkte der DSGVO
Die DSGVO stellt den Rahmen, in dem Sie als Unternehmen, Daten von Personen erfassen und speichern dürfen. Konkret bedeutet das:
Verarbeiten und Speichern von personenbezogenen Daten nur mit vorheriger Erlaubnis
Herausgabe der gespeicherten Daten auf Nachfrage
Löschung der Daten, sobald rechtlich möglich
Die DSGVO betrifft alle Systeme (IT oder nicht), in denen entsprechende Daten enthalten sein können. Daher ist es gerade bei den IT-Systemen wichtig, auf entsprechende Zertifikate zu achten. Dies umfasst auch die Datensicherheit – also sichere Zugänge und Backups!
Darüber hinaus umfasst die DSGVO vor allem auch alle Partner, Lieferanten und Dienste, die Ihr Unternehmen nutzt. Hier muss dann entsprechend eine Auftragsverarbeitungsvertrag (AVV) geschlossen werden. Das beginnt bereits auf der Webseite, z. B. bei Kontaktformularen oder der Newsletter-Anmeldung.
Worauf zielt die DSGVO ab – Was kann passieren?
Die DSGVO ist zunächst einmal ausschließlich auf Personendaten angelegt. Unternehmensdaten bleiben außen vor. Es geht im Grunde um den sicheren und vertrauenswürdigen Umgang mit Daten, vor allem wenn diese persönlich sind. Gerade in der Außendarstellung (z.B. Webseite) sollte hier aufgrund der Veröffentlichung sehr auf die Einhaltung der Richtlinien geachtet werden.
Im Grunde kann im Bereich der DSGVO immer etwas passieren. Es kann jeder eine Beschwerde beim Landesamt einlegen, welche dieses dann auch prüfen muss.
Strafen werden je nach Schwere des Verstoßes und Art der Daten verteilt (aktuell bis zu 4 % vom Umsatz).
Gerade bei den öffentlich erreichbaren Themen, wie Webseite, Auftragsformulare, Auftragsverarbeitungsverträgen o. ä., lohnt es sich durchaus, diese durch einen Datenschutzexperten prüfen zu lassen.
Die IT in Unternehmen unterliegt verschiedensten rechtlichen Bedingungen – unabhängig davon, ob es sich um ein Startup oder ein traditionsreiches Familienunternehmen in sechster Generation handelt.
Aktuell gehören hier neben BGB und HGB die Vorgaben der GoBD und DSGVO zu den hauptsächlichen Richtlinien.
Beide Texte thematisieren die Nutzung digitaler Medien in Unternehmen.
In diesem Beitrag geben wir einen groben inhaltlichen Überblick über die Schwerpunkte der GoBD. Wenn Sie mehr über die DSGVO erfahren möchten, empfehlen wir Ihnen diesen Beitrag.
Unabhängig davon, was Sie geschäftlich machen, sollten Sie auf jeden Fall bei Fragen einen Rechtsanwalt oder Datenschützer hinzuziehen.
GoBD – Was ist das überhaupt?
Die Abkürzung GoBD steht für „Grundsätze zur ordnungsmäßigen Führung und Aufbewahrung von Büchern, Aufzeichnungen und Unterlagen in elektronischer Form sowie zum Datenzugriff„. Sie deckt zahlreiche Aspekte rund um die Buchführung ab.
Hierzu die wichtigsten Grundlagen:
Verantwortlich ist hier immer der Steuerschuldner – also Sie! Der Steuerberater kann das nicht übernehmen.
Achten Sie bei allen Systemen, die Belege produzieren, auf entsprechende GoBD-Sicherheit, Nachvollziehbarkeit und Zugriff.
Alle Belege und buchungsrelevanten Dokumente, welche digital ins Unternehmen kommen, müssen auch digital, also GoBD-konform aufbewahrt werden. (Stichwort Revisionssicherheit bei digitalen Dokumenten und NEIN! PDF ist nicht revisionssicher! 😉)
Alle Unterlagen müssen mindestens für 10 Jahre nach Steuerbescheid verfügbar sein. Es wird hier ausdrücklich darauf hingewiesen, dass ein Verlust nicht mehr anerkannt werden muss.
Für alle Systeme muss eine entsprechende Dokumentation und Verfahrensbeschreibung vorhanden sein.
Die GoBD ist vor allem eine Richtlinie der Finanzprüfer.
Seit 2015 werden Buchprüfungen unter Anwendung der GoBD durchgeführt – Tendenz stark steigend.
Es können dabei ALLE digitalen Aufzeichnungen und Programme geprüft werden. Die Themen Revisionssicherheit und Verfahrensdokumentation stehen dabei im Vordergrund.
Was kann passieren, wenn der Prüfer hier Fehler findet?
Es können einzelne Belege (Eingangsrechnungen) verworfen werden. -> Umsatzsteuerrückzahlung
Es kann zu Zuschätzungen zum Umsatz kommen. -> Nachzahlungen
Im schlimmsten Fall kann die komplette Buchführung verworfen werden.
Bei grober Verletzung können auch Strafen verhängt werden.
Hinweis: Aktuell werden alle Betriebsprüfer auf genau diese Themen geschult. Gerade die jüngere Generation bei den Finanzbehörden ist im Bereich IT unheimlich fit.
Wir verwenden Cookies, um unsere Website und unseren Service zu optimieren.
Notwendig
Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.